Der EU AI Act (Verordnung (EU) 2024/1689)[1] ist seit dem 1. August 2024 in Kraft und entfaltet seine Wirkung in Stufen. Für IT-Leiter im Mittelstand bedeutet das: Jetzt handeln, nicht abwarten. Denn die ersten Verbote gelten bereits seit dem 2. Februar 2025, die Transparenzpflichten nach Artikel 50 seit dem 2. August 2026 — und die Anforderungen für Hochrisiko-KI nach Anhang III greifen seit dem Digital-Omnibus ab dem 2. Dezember 2027.[6] Wer seine KI-Anwendungen nicht kennt, kann sie nicht klassifizieren — und wer nicht klassifiziert, riskiert Bußgelder von bis zu 35 Millionen Euro oder 7 % des weltweiten Jahresumsatzes.[1]
Die vier Risikoklassen
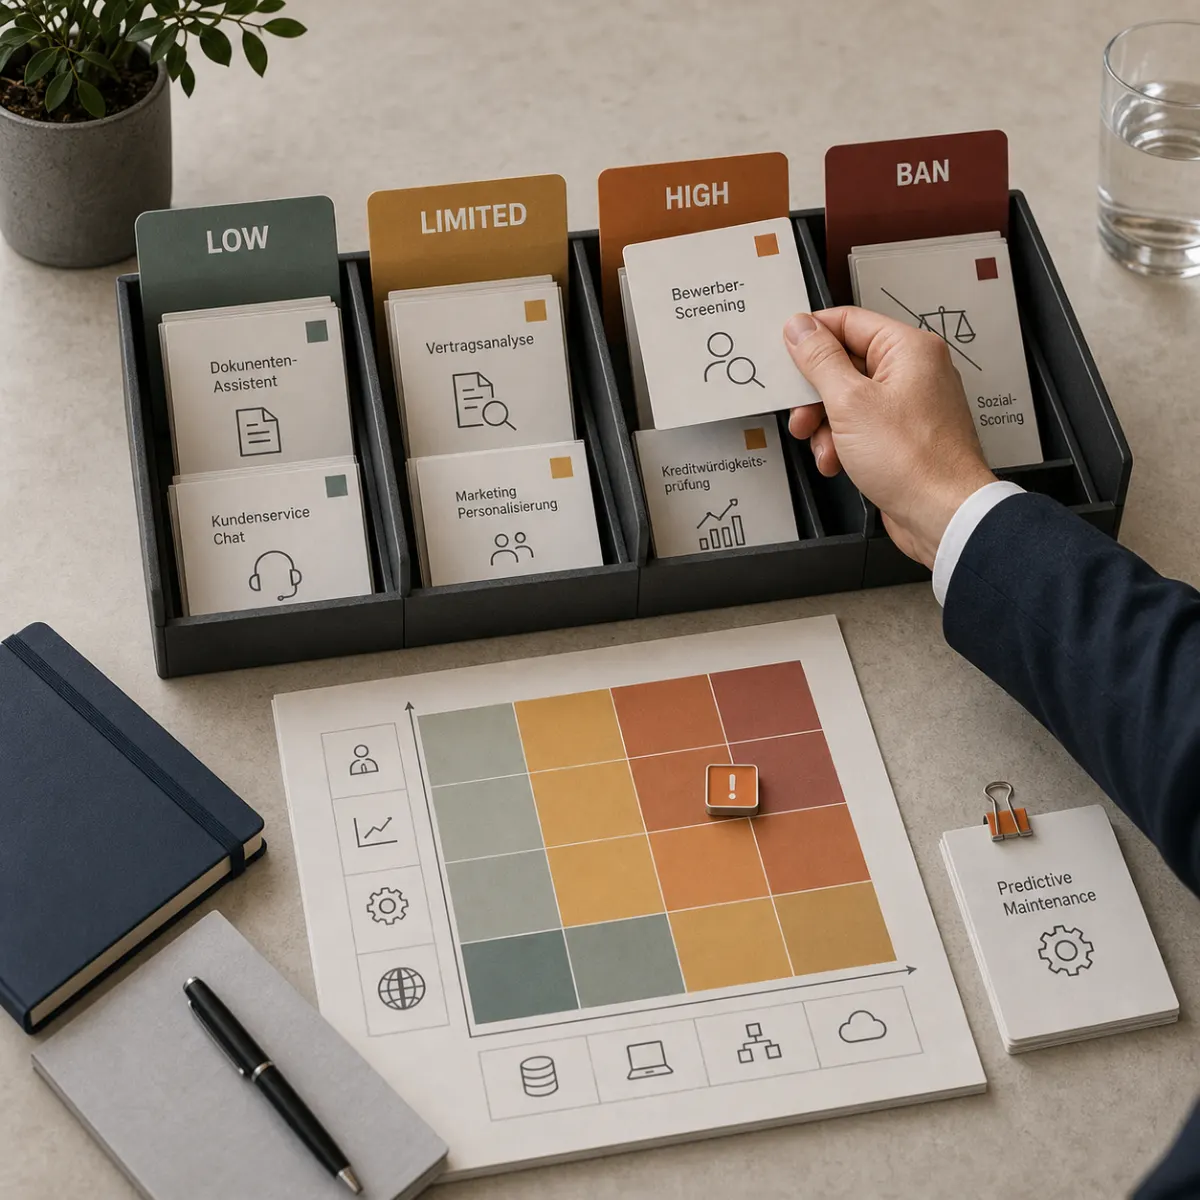
Der AI Act klassifiziert KI-Systeme in vier Stufen — und je höher das Risiko, desto strenger die Anforderungen:[1]
- Verboten: Social Scoring, manipulative Systeme, biometrische Echtzeit-Fernidentifikation im öffentlichen Raum (seit 2. Februar 2025)[2]
- Hochrisiko: KI in Personalauswahl, Kreditwürdigkeitsprüfung, kritischer Infrastruktur, Bildung — hier gelten die strengsten Auflagen (Anhang III der Verordnung)[1]
- Begrenztes Risiko: Chatbots, Deepfakes — Transparenzpflichten (Nutzer müssen wissen, dass sie mit KI interagieren)
- Minimales Risiko: Spamfilter, Empfehlungssysteme — keine besonderen Pflichten
Die Herausforderung: Viele Mittelständler wissen nicht, in welche Kategorie ihre KI-Anwendungen fallen. Eine systematische Bestandsaufnahme ist der erste Schritt.
Fristen, die Sie kennen müssen
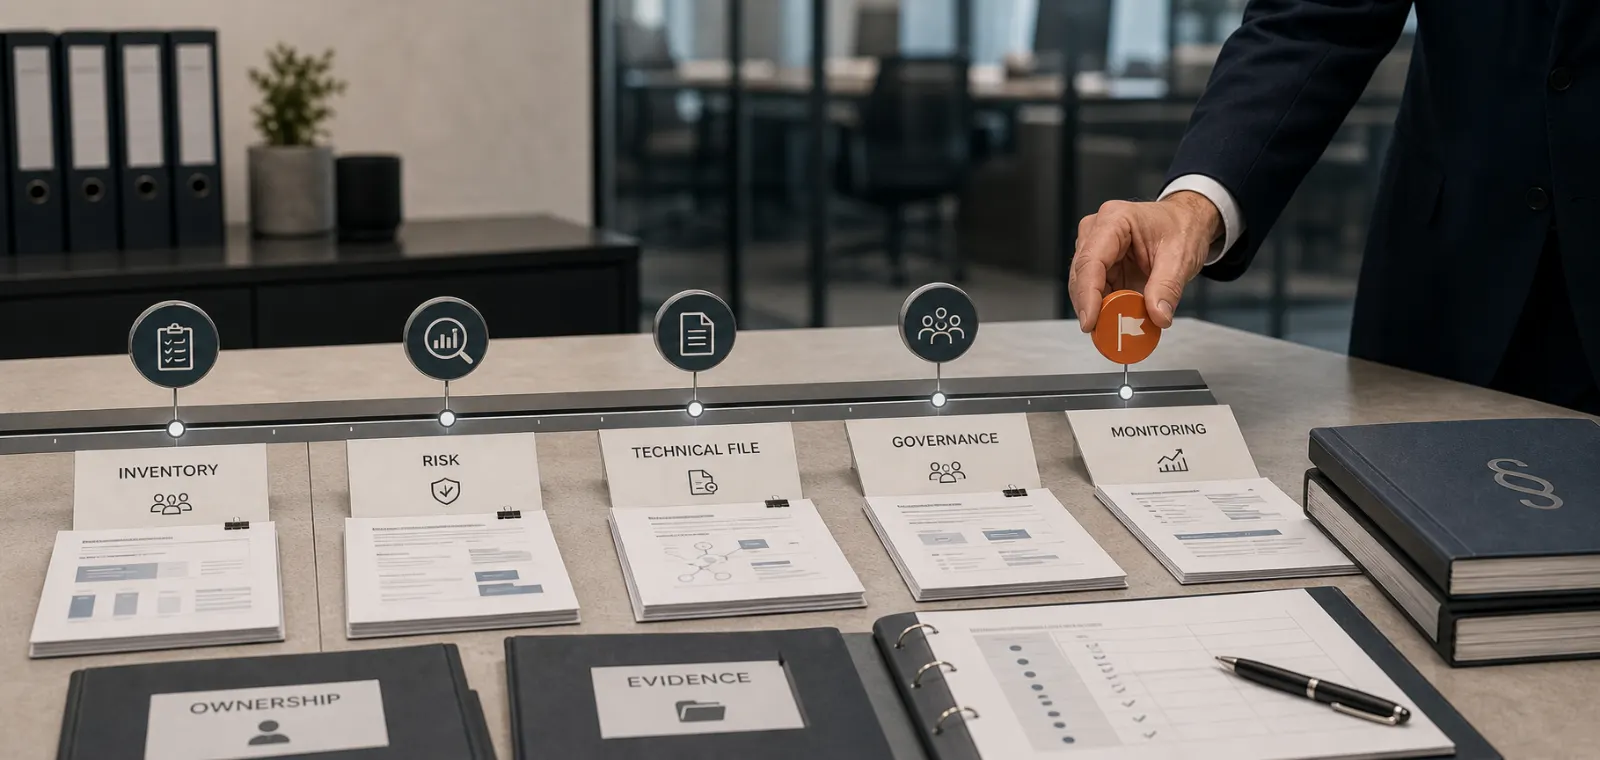
Der AI Act tritt gestaffelt in Kraft:[2]
- 2. Februar 2025: Verbotene KI-Praktiken müssen eingestellt sein; Verpflichtungen zur KI-Kompetenz gelten (Kapitel I und II)[1]
- 2. August 2025: Regeln für General-Purpose AI (GPAI) wie ChatGPT, Gemini — betrifft Anbieter, aber auch Nutzer mit Integrationspflichten. Bis zu diesem Datum mussten die Mitgliedstaaten zudem ihre nationalen Aufsichtsbehörden benennen.[2]
- 2. August 2026: Allgemeiner Geltungsbeginn der Verordnung, einschließlich der Transparenzpflichten nach Artikel 50 — Kennzeichnung KI-generierter Inhalte, Offenlegungspflicht bei Chatbots und Deepfakes[1]
- 2. Februar 2027: Generative KI-Systeme, die vor dem 2. August 2026 in Verkehr gebracht wurden, müssen die Transparenzpflichten nach Artikel 50 Absatz 2 erfüllen (Artikel 111 Absatz 4, eingefügt durch den Digital-Omnibus)[6]
- 2. August 2027: Nachrüstpflicht für GPAI-Modelle, die vor dem 2. August 2025 auf dem Markt waren (Artikel 111 Absatz 3) — vom Digital-Omnibus unverändert gelassen[6]
- 2. Dezember 2027: Hochrisiko-KI gemäß Anhang III — Konformitätsbewertung, technische Dokumentation, Registrierung in der EU-Datenbank, menschliche Aufsicht. Ursprünglich für den 2. August 2026 vorgesehen, durch den Digital-Omnibus um 16 Monate verschoben[6]
- 2. August 2028: Hochrisiko-Systeme in regulierten Produkten (Anhang I), ebenfalls durch den Digital-Omnibus verschoben[6]
Die Verschiebung der Hochrisiko-Fristen ist eine Verlängerung der Vorbereitungszeit, keine Entwarnung: Die Transparenzpflichten nach Artikel 50 gelten seit August 2026, und die Dokumentationsanforderungen für Hochrisiko-Systeme können Monate in Anspruch nehmen. Wer die gewonnenen Monate nicht für Inventarisierung und Klassifizierung nutzt, steht im Dezember 2027 vor demselben Problem.
Der AI Act wird vielerorts unterschätzt, weil sich nur Tech-Konzerne betroffen wähnen. Tatsächlich trifft er jedes Unternehmen, das KI in HR-Prozessen, Kundenbewertung oder Qualitätskontrolle einsetzt — und damit weite Teile des Mittelstands.
Der Compliance-Fahrplan
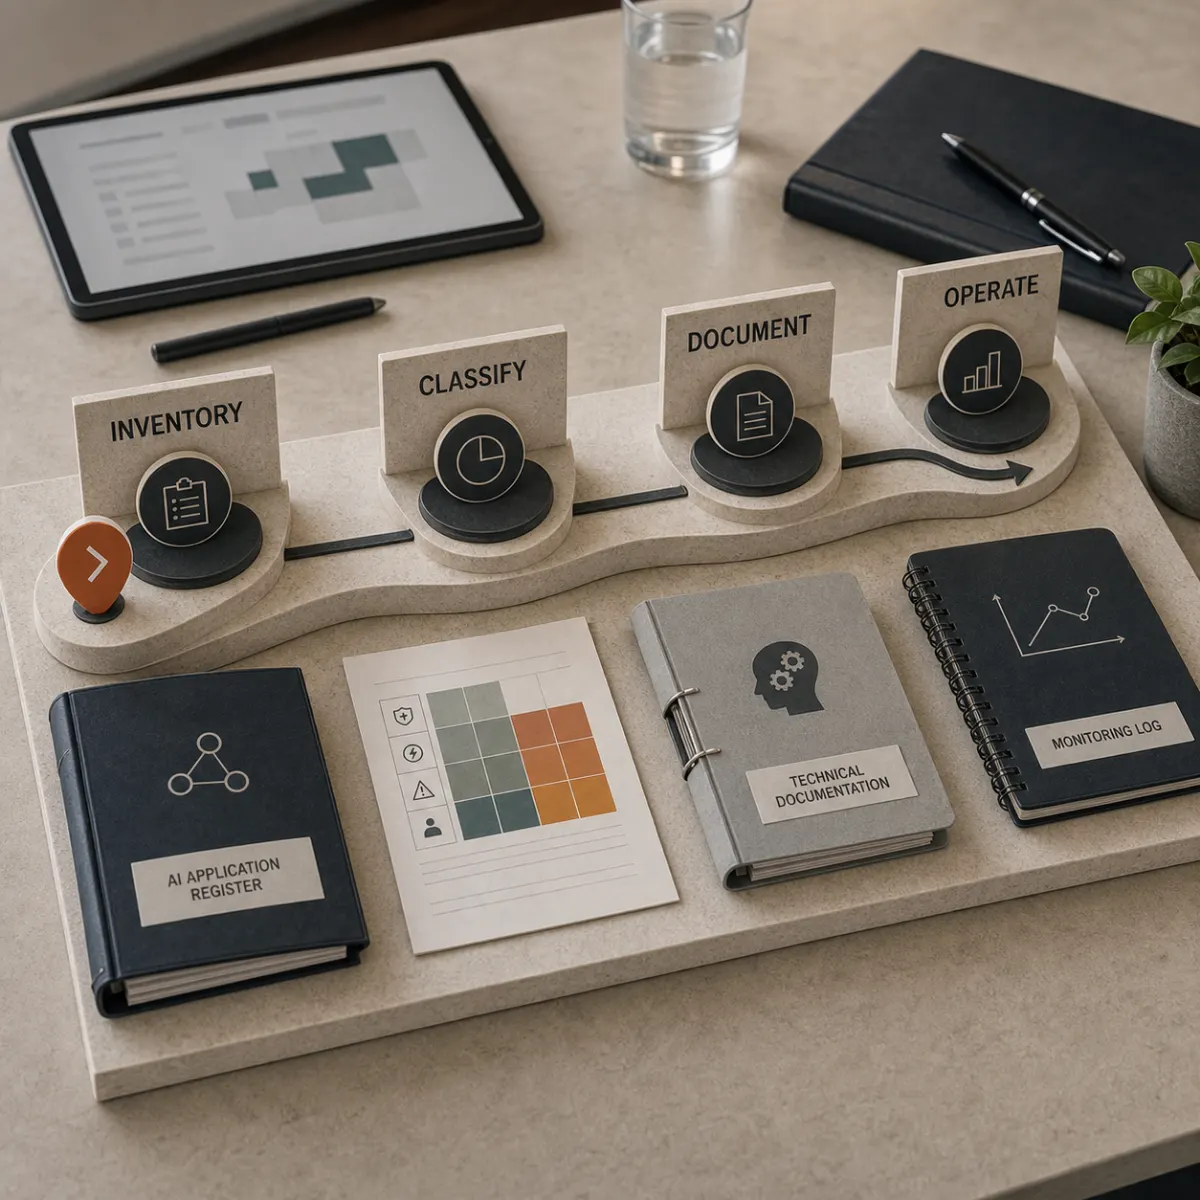
Eine pragmatische Umsetzung folgt vier Phasen:
- Inventarisierung (sofort): Erstellen Sie ein zentrales KI-Register aller eingesetzten Systeme — auch eingekaufte SaaS-Tools mit KI-Komponenten
- Klassifizierung (Monat 1–2): Ordnen Sie jedes System einer Risikoklasse zu. Nutzen Sie die im Februar 2025 veröffentlichten Leitlinien der EU-Kommission zur Definition von KI-Systemen als Orientierung;[3] ergänzende Leitlinien zur praktischen Umsetzung der Hochrisiko-Klassifizierung nach Artikel 6 hatte die Kommission gemäß Art. 6 Abs. 5 der Verordnung bis Februar 2026 vorzulegen[1]
- Gap-Analyse (Monat 2–4): Für Hochrisiko-Systeme: Welche Dokumentation fehlt? Gibt es menschliche Aufsicht? Ist das Training der Daten nachvollziehbar?
- Umsetzung (Monat 4–12): Technische und organisatorische Maßnahmen implementieren — Logging, Bias-Tests, Dokumentation, Schulungen
GPAI und die Lieferkette
Besondere Aufmerksamkeit verdienen General-Purpose AI Modelle. Wenn Sie GPT-4, Claude oder Gemini über APIs in Ihre Prozesse integrieren, sind Sie als "Deployer" mitverantwortlich:[1]
- Transparenzpflicht: Kunden und Mitarbeiter müssen wissen, wenn sie mit KI-generierten Inhalten interagieren
- Risikofolgenabschätzung: Bei Integration in Hochrisiko-Kontexte müssen Sie eine eigene Bewertung durchführen
- Datenschutz-Schnittstelle: DSGVO und AI Act greifen ineinander — personenbezogene Trainingsdaten unterliegen beiden Regelwerken[4]
Die Bußgeldstufen sind nach Schwere gestaffelt: bis zu 35 Mio. € bzw. 7 % des Umsatzes für verbotene Praktiken, bis zu 15 Mio. € bzw. 3 % für Hochrisiko-Verstöße, und bis zu 7,5 Mio. € bzw. 1 % für falsche Angaben gegenüber Behörden.[1] Für KMU gelten jeweils die niedrigeren Beträge.[5]
Was das für Ihre IT-Strategie bedeutet
- Starten Sie diese Woche mit dem KI-Register — eine einfache Tabelle mit System, Anbieter, Einsatzzweck und Risikoeinschätzung genügt zunächst
- Benennen Sie einen AI-Act-Verantwortlichen, der die Koordination zwischen IT, Recht und Fachbereichen übernimmt
- Prüfen Sie Ihre HR- und Finanz-Tools auf KI-Komponenten — hier lauern die häufigsten Hochrisiko-Überraschungen
- Fordern Sie von SaaS-Anbietern AI-Act-Konformitätserklärungen ein — das wird Standard in Beschaffungsprozessen
- Planen Sie Budget für Compliance-Dokumentation und ggf. externe Konformitätsbewertung ein — unterschätzen Sie den Aufwand nicht
Quellen und Referenzen
- Europäisches Parlament und Rat: Verordnung (EU) 2024/1689 zur Festlegung harmonisierter Vorschriften für Künstliche Intelligenz (AI Act), Amtsblatt der Europäischen Union, 12. Juli 2024. https://eur-lex.europa.eu/eli/reg/2024/1689/oj
- EU AI Act Implementation Timeline, EU AI Act Service Desk der Europäischen Kommission, 2024. https://ai-act-service-desk.ec.europa.eu
- Europäische Kommission: "Guidelines on the definition of an artificial intelligence system established by Regulation (EU) 2024/1689 (AI Act)", C(2025) 884 final, 6. Februar 2025. https://digital-strategy.ec.europa.eu/en/library/commission-publishes-guidelines-ai-system-definition-facilitate-first-ai-acts-rules-application
- Europäischer Datenschutzausschuss (EDPB): "Statement on AI and Data Protection", EDPB, 2024.
- Baker McKenzie: "EU Regulation on AI – Key Compliance Considerations", 2024. https://www.bakermckenzie.com/en/insight/publications/resources/product-risk-radar-articles/eu-regulation-on-ai
- Europäisches Parlament und Rat: Verordnung (EU) 2026/1744 vom 8. Juli 2026 zur Änderung der Verordnungen (EU) 2024/1689, (EU) 2018/1139 und (EU) 2023/1230 hinsichtlich der Vereinfachung der Umsetzung harmonisierter Vorschriften für Künstliche Intelligenz (Digital-Omnibus zur KI), Amtsblatt der Europäischen Union, 24. Juli 2026, in Kraft seit 27. Juli 2026. https://eur-lex.europa.eu/eli/reg/2026/1744/oj